ゼロ知識証明とは?計算結果を「確かめる」技術をやさしく解説|Microsoft Magnetar(zkVM)
Microsoft の研究部門(Microsoft Research)が、「Magnetar(マグネター)」という新しい技術を発表しました。専門用語が多い発表ですが、言っていることは意外とシンプルです。この記事では、予備知識がなくても読めるように、身近な例と図で順番に説明します。
- 元記事:Proof-based general-purpose computing with Magnetar(Microsoft Research Blog)
- 技術論文:Magnetar: High-speed post-quantum RV64 zkVM from standard hashes(IACR ePrint 2026/2423)
Magnetarとは:計算結果に証明書を付ける技術
コンピュータの計算結果に「正しく計算しました」という証明書を付けて、受け取った人が0.01秒ほどで確かめられるようにする技術です。この仕組み自体は昔からありましたが、遅い・使いにくい・将来の安全性が不安、という3つの弱点がありました。Magnetar はこの3つを一度に大きく改善しました。
1. いまは「信じる」しかない
ネット銀行のアプリを開くと、残高が表示されます。私たちはその数字を見て「合っているだろう」と思って使います。でも、自分で確かめたことがある人はほとんどいないはずです。
確かめようと思ったら、何年分もの取引明細を取り寄せて、電卓で一つずつ足し引きし直すしかありません。現実的ではないので、私たちは銀行を信用して数字をそのまま受け入れています。
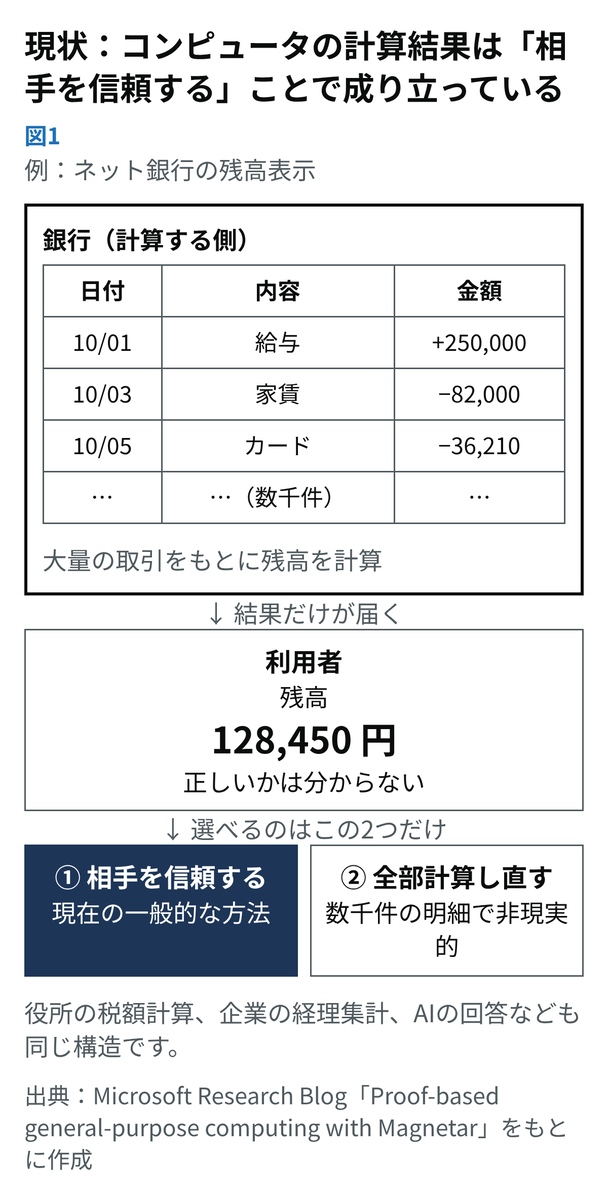
これは銀行に限りません。役所が計算した税額、会社の経理システムが出した集計、AI が出した答えも同じです。コンピュータが出した結果に対して、私たちができるのは今のところ次の2つだけです。
- 計算した相手を信じる
- 同じ計算を自分でやり直す
Magnetar が目指しているのは、この2つ以外の「第3の道」です。
2. ゼロ知識証明とは:「解く」のは大変、「確かめる」のは一瞬
第3の道のヒントは、数独のようなパズルにあります。難しい数独を解くには何時間もかかります。ところが、誰かが埋めた答えが正しいかどうかは、縦・横・ブロックに同じ数字がないかを見るだけなので、数分で確かめられます。
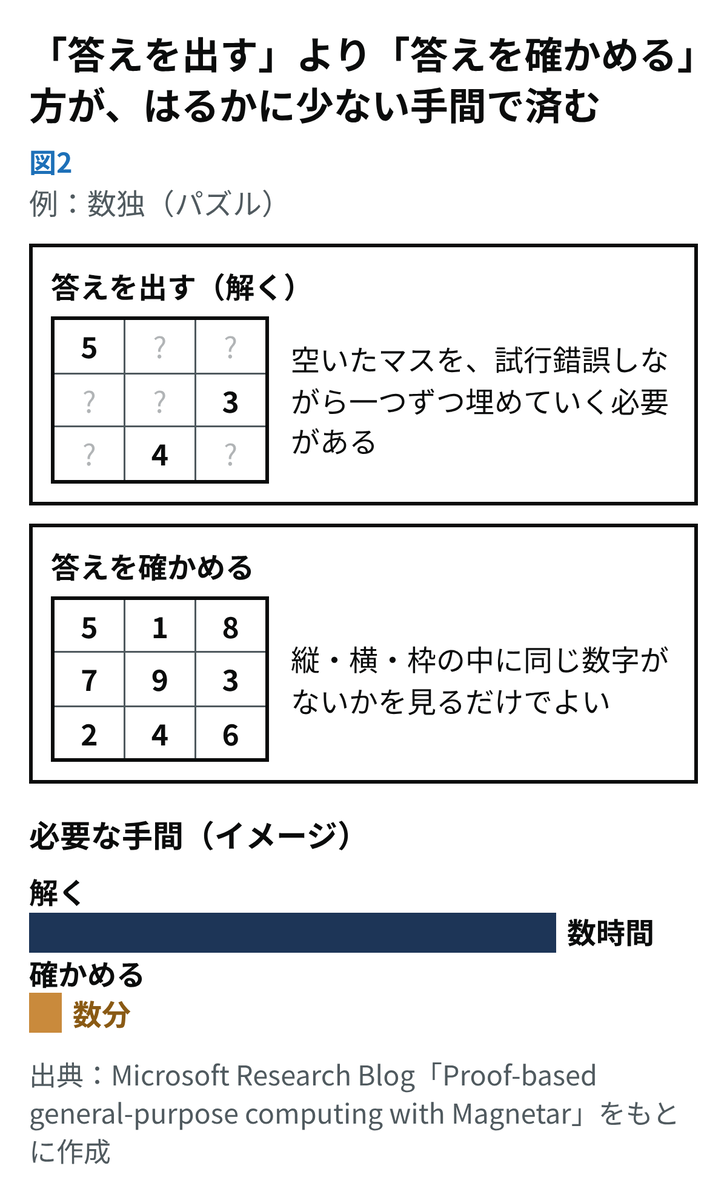
「答えを出す」のは大変でも、「答えが正しいか確かめる」のは簡単。この差を、数独だけでなくどんなコンピュータの計算にも作り出す技術を「ゼロ知識証明」と呼びます。
3. 結果に「証明書」が付いてくる
ゼロ知識証明を使うと、計算した側は、結果と一緒に小さな証明書を渡します。証明書は数学的な仕組みで作られていて、ごまかして作ることができません。
受け取った側は、その証明書をチェックするだけで、0.01秒ほどで「この結果は正しく計算されたものだ」とわかります。計算をやり直す必要も、相手を信じる必要もありません。
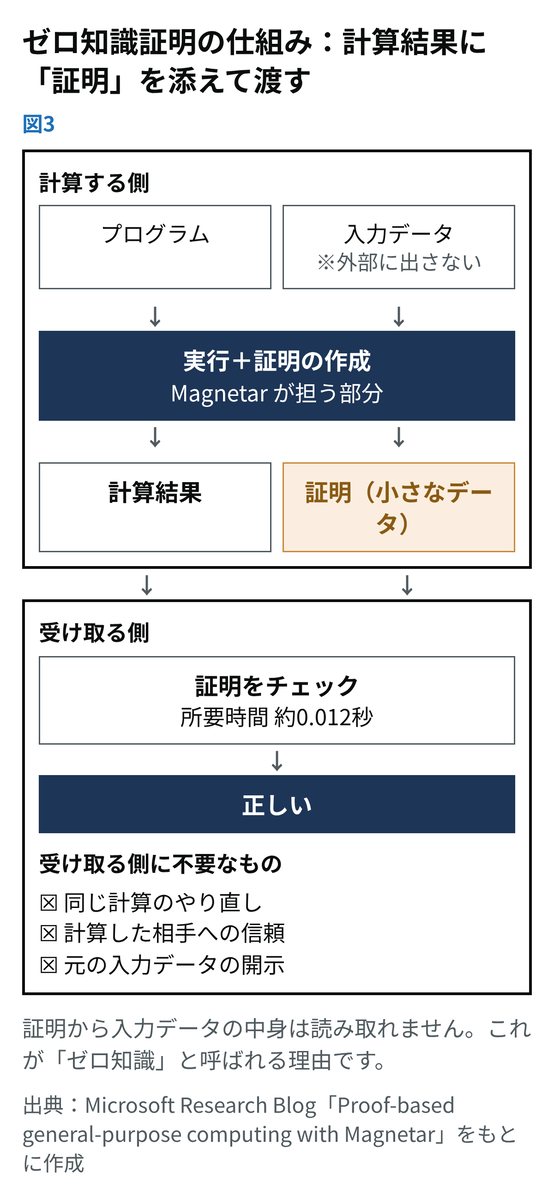
もう一つの大事な点は、証明書から元のデータの中身は読み取れないことです。たとえば「この人の年収は条件を満たしている」ことを、年収の金額そのものは見せずに証明できます。「ゼロ知識」という名前は、相手に余計な知識をゼロしか渡さない、という意味です。
4. ゼロ知識証明が普及しなかった3つの理由
ゼロ知識証明のアイデアは1980年代からあります。それなのに身近な技術にならなかったのは、次の3つの弱点を同時に解決できなかったからです。
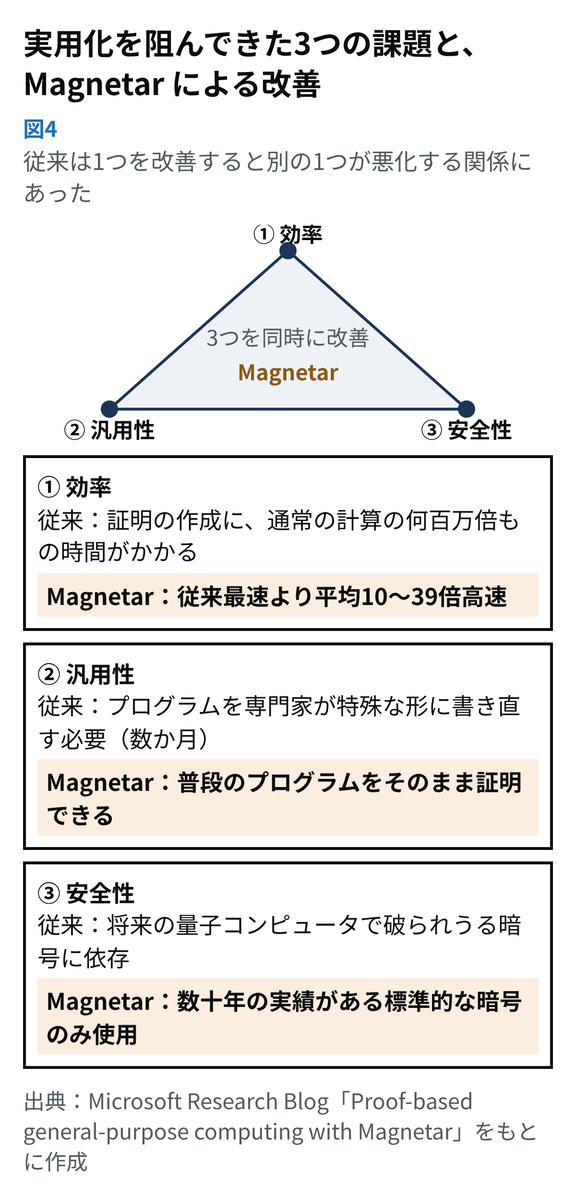
- 遅すぎる:証明書を作るのに、普通に計算するより何百万倍も時間がかかっていました。
- 作り直しが大変:証明したいプログラムを、専門家が特殊な形に手作業で書き直す必要がありました。数か月かかり、少し仕様が変わるたびにやり直しです。
- 将来が不安:多くの方式は、将来の量子コンピュータで破られるおそれのある暗号に頼っていました。
一つを良くしようとすると別の一つが悪くなる、という状態が続いていました。Magnetar はこの3つを同時に改善した点が画期的です。
5. zkVMとは:プログラムの書き直しがいらなくなった理由
2つめの弱点を、料理にたとえて説明します。
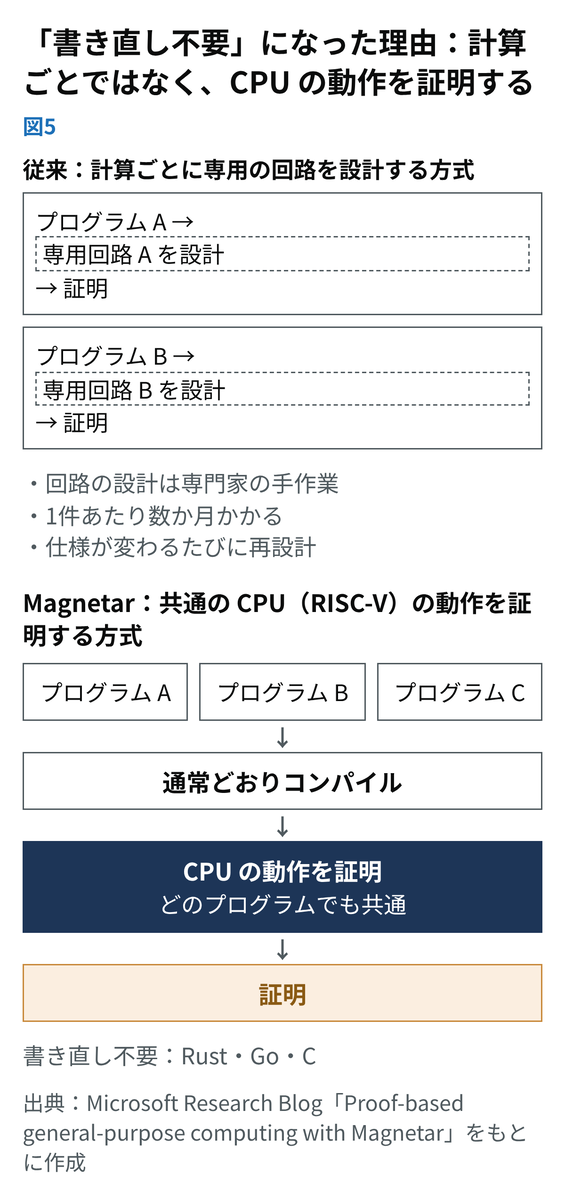
これまでのやり方は、料理(プログラム)ごとに専用の調理機械を一から設計するようなものでした。カレー用、パスタ用、ラーメン用と、それぞれ機械が要ります。レシピを少し変えるだけでも機械の作り直しです。
Magnetar は発想を変えました。料理ごとの機械ではなく、キッチンそのもの、つまりコンピュータの頭脳である CPU が正しく動いたことを証明します。キッチンが正しく動いたと証明できれば、そこで作ったどんな料理も正しいと言えます。
そのため、エンジニアは普段使っている言語(Rust、Go、C など)でいつもどおりプログラムを書くだけで済みます。証明が、ごく一部の専門家だけの特別な作業ではなくなります。
6. 量子コンピュータでも破られにくいハッシュ関数を「地盤」にする
3つめの弱点は安全性です。証明書の強さは、その土台にしている暗号の強さで決まります。家にたとえると地盤です。地盤が将来崩れるかもしれないなら、上にどんな立派な家を建てても安心できません。
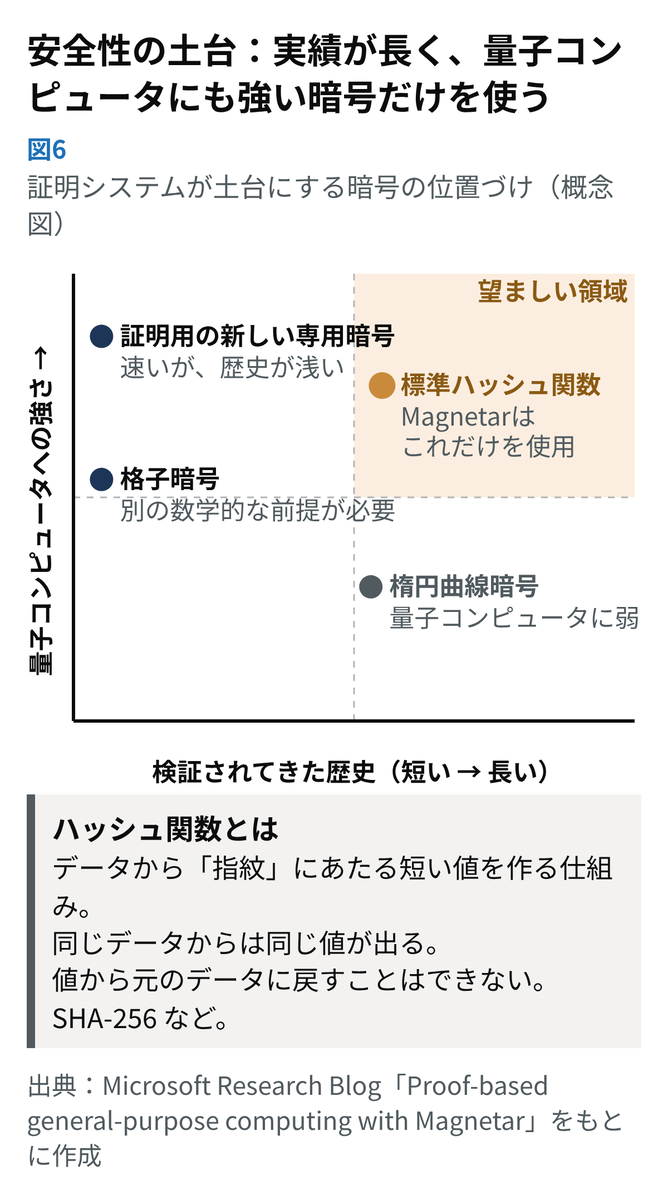
Magnetar が土台にしているのは「ハッシュ関数」という仕組みだけです。ハッシュ関数は、データから「指紋」を作る仕組みです。同じデータからは必ず同じ指紋ができ、指紋から元のデータに戻すことはできません。
ハッシュ関数は、ネットのパスワード管理やファイルの改ざんチェックなど、あらゆる場所で何十年も使われてきました。世界中の専門家が弱点を探し続け、それでも破られていない、いちばん実績のある暗号の部品です。量子コンピュータに対しても強いと考えられています。
Microsoft は自社製品の暗号を量子コンピュータ対応に切り替える目標を2029年に置いています。最初から実績のある地盤だけで建てておけば、あとで地盤を入れ替える工事が要りません。
7. どれくらい速くなったのか
1つめの弱点、速さについては、次のような結果が出ています。
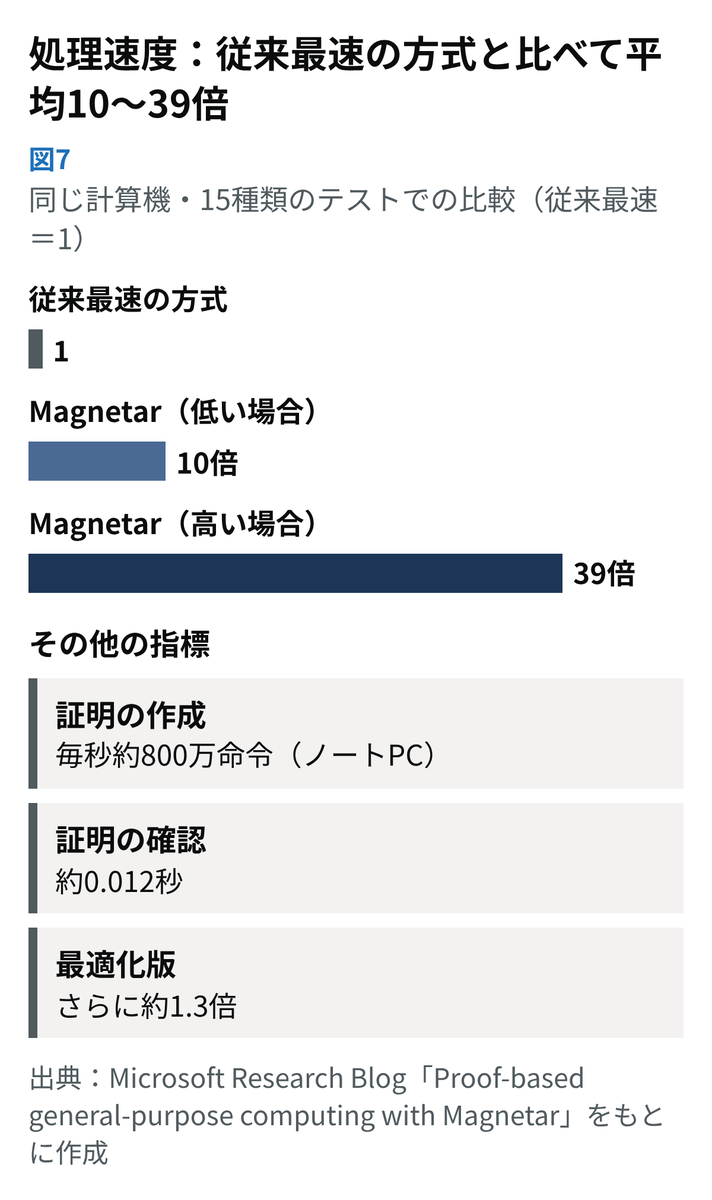
- 同じパソコンで比べて、これまでの最速の方式より平均で10〜39倍速い
- 別の2つの方式と比べると、送金の計算で300倍以上速い
- ノートパソコン1台で、1秒間に約800万の命令を証明できる(さらに最適化した版はその約1.3倍)
- 受け取った側が証明書を確かめるのは約0.012秒
8. 大きな計算も、証明書1枚にまとまる
Magnetar にはもう一つ便利な性質があります。証明書を確かめる作業そのものが、Magnetar の得意な計算でできているのです。そのため「証明書が正しいこと」を、さらに Magnetar で証明できます。
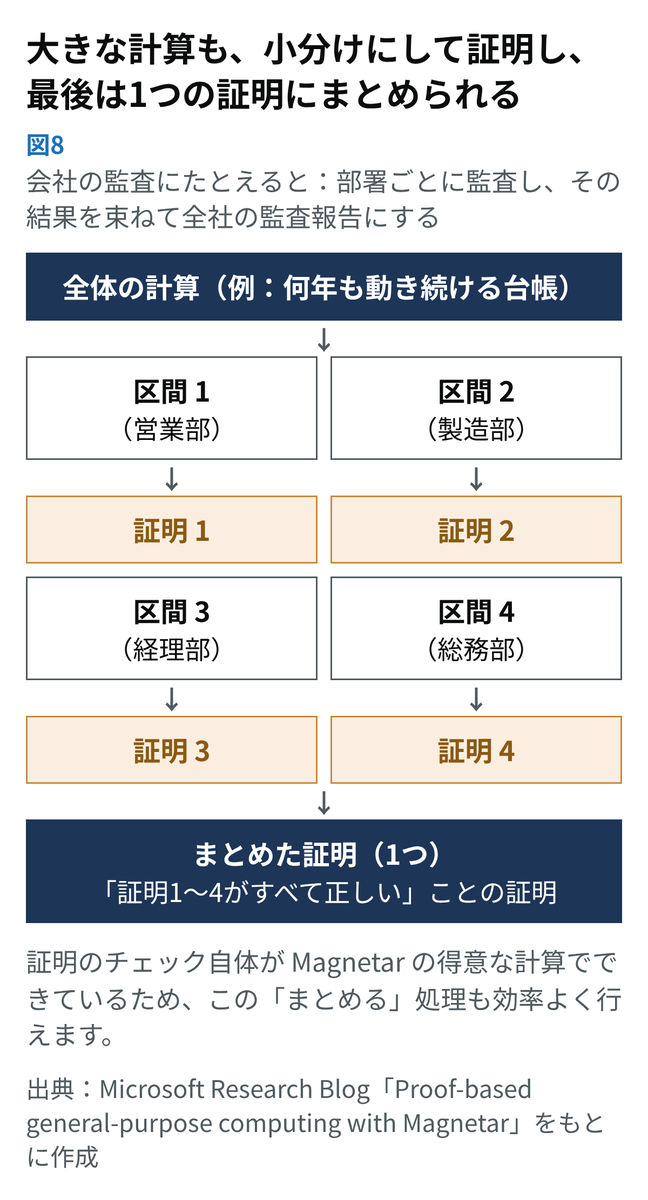
会社の監査にたとえるとわかりやすいです。部署ごとに帳簿を監査して証明書を作り、次に「全部署の証明書が正しい」ことを確かめて、会社全体の証明書を1枚作ります。こうすれば、どんなに大きな計算でも、何年も動き続けるシステムでも、最後は小さな証明書1枚で全体の正しさを示せます。
9. ゼロ知識証明の使い道:AIエージェント・金融・身分証明
元記事では、次のような使い道が挙げられています。
- AI エージェント:人の代わりに作業する AI が、「決められたルールを守って行動しました」という証明書を付けて報告する
- 金融機関:取引の中身を公開しないまま、「取引を正しく処理しました」と証明する
- 身分証明:免許証やマイナンバーカードの情報を全部見せずに、「20歳以上です」といった必要な事実だけを証明する(Microsoft の関連研究で、0.1秒未満でできることが示されています)
証明書を付けることが、計算することと同じくらい当たり前になれば、私たちは相手を「信じる」代わりに「確かめる」ことができるようになります。元記事は、これからの問いは「証明は実用的か」ではなく、「どの結果を、信頼ではなく証明で確かめたいか」に変わるだろう、と締めくくっています。
用語メモ
- ゼロ知識証明:中身を見せずに、「正しい」ことだけを相手に納得させる暗号の技術
- CPU:コンピュータの頭脳にあたる部品。プログラムの命令を一つずつ実行する
- ハッシュ関数:データから「指紋」を作る仕組み。SHA-256 などが有名
- 量子コンピュータ:今のコンピュータとは違う原理で動く次世代のコンピュータ。実用化されると、今広く使われている暗号の一部が破られると考えられている
関連記事
AIエージェントの隔離は、次の記事で解説しています。
NVIDIA OpenShell入門:AIエージェントを隔離して動かすランタイムの仕組み
Microsoft Entraのアクセス制御は、次の記事で解説しています。